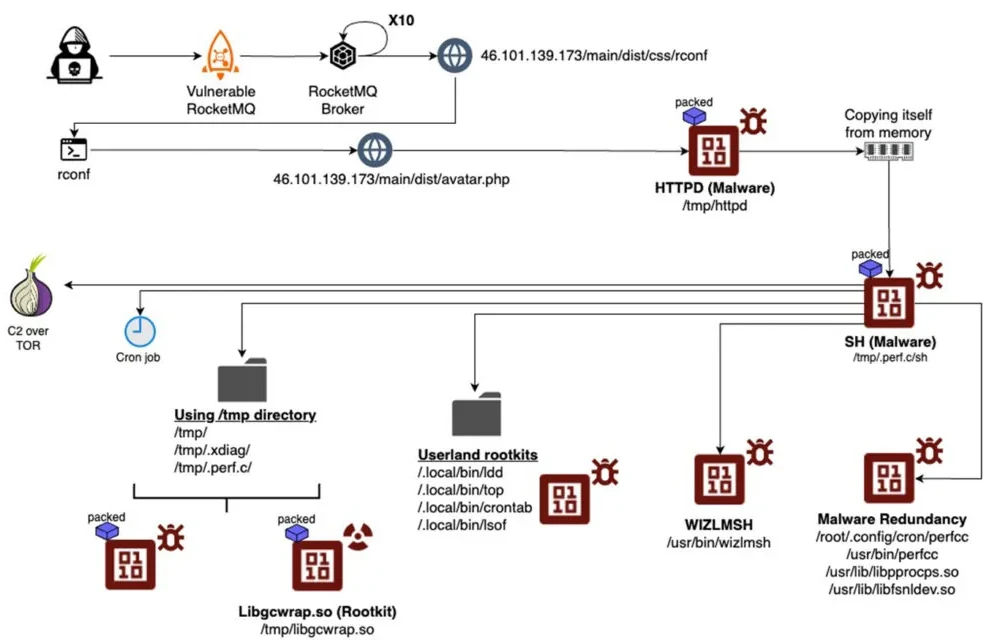
PoeLLM มัลแวร์ขุดคริปโตถูกพบในเซิร์ฟเวอร์มากกว่า 3,400 แห่ง ระหว่างแคมเปญ Canto Incognito โดยใช้คำสี่คำจากบทกวีสองบทบน GitHub เพื่อซ่อนที่อยู่เซิร์ฟเวอร์ควบคุม (C2) และชี้เครื่องที่ติดเชื้อไปยังเซิร์ฟเวอร์ใหม่
เป้าหมายหลักคือบริการ AI และเครื่องมือโอเพนซอร์สที่เปิดเผยต่ออินเทอร์เน็ต เช่น LiteLLM, Ollama, Gotenberg และ Gitea มัลแวร์ถูกส่งผ่านการโจมตีช่องโหว่ของบริการเหล่านี้ ก่อนเปลี่ยนเซิร์ฟเวอร์ที่ใช้ควบคุมตามบทกวีเวอร์ชันใหม่ที่ถูกแก้ไขแล้ว 11 ครั้ง
แคมเปญ Canto Incognito ถูกทีม Black Lotus Labs ของ Lumen ติดตามตั้งแต่เดือนเมษายน 2026 โดย PoeLLM ใช้คำสี่คำจากบทกวีสองบทบน GitHub เพื่อถอดเป็นที่อยู่ IPv4 ของเซิร์ฟเวอร์ C2
บทกวีชื่อ “On the Nature of Connection” ถูกแก้แล้ว 11 ครั้ง และแต่ละเวอร์ชันชี้ไปยังเซิร์ฟเวอร์ใหม่ ทำให้ข้อความธรรมดากลายเป็นช่องทางซ่อนเส้นทางควบคุมมัลแวร์ได้แนบเนียน
เป้าหมายหลักคือบริการ AI และเครื่องมือที่เปิดสู่ภายนอก
ขอบเขตการโจมตีครอบคลุม LiteLLM ซึ่งเป็น proxy server หรือ AI Gateway สำหรับเรียก LLM API ผ่าน endpoint เดียว, Gotenberg ซึ่งเป็น Docker-based API สำหรับแปลงไฟล์เป็น PDF, Ollama ที่ใช้รัน open-weight models บนฮาร์ดแวร์ของตัวเอง และ Gitea แพลตฟอร์ม Git แบบ self-hosted
Ollama ไม่ได้เปิดสู่อินเทอร์เน็ตเป็นค่าเริ่มต้น ส่วน Gotenberg มีคำเตือนไม่ให้เปิดเผยต่อสาธารณะ ขณะที่ Ivanti Sentry ซึ่งเป็น enterprise gateway appliance อาจถูกเล็งด้วย และหนึ่งใน instance นี้ช่วยให้ Lumen ค้นพบแคมเปญดังกล่าว
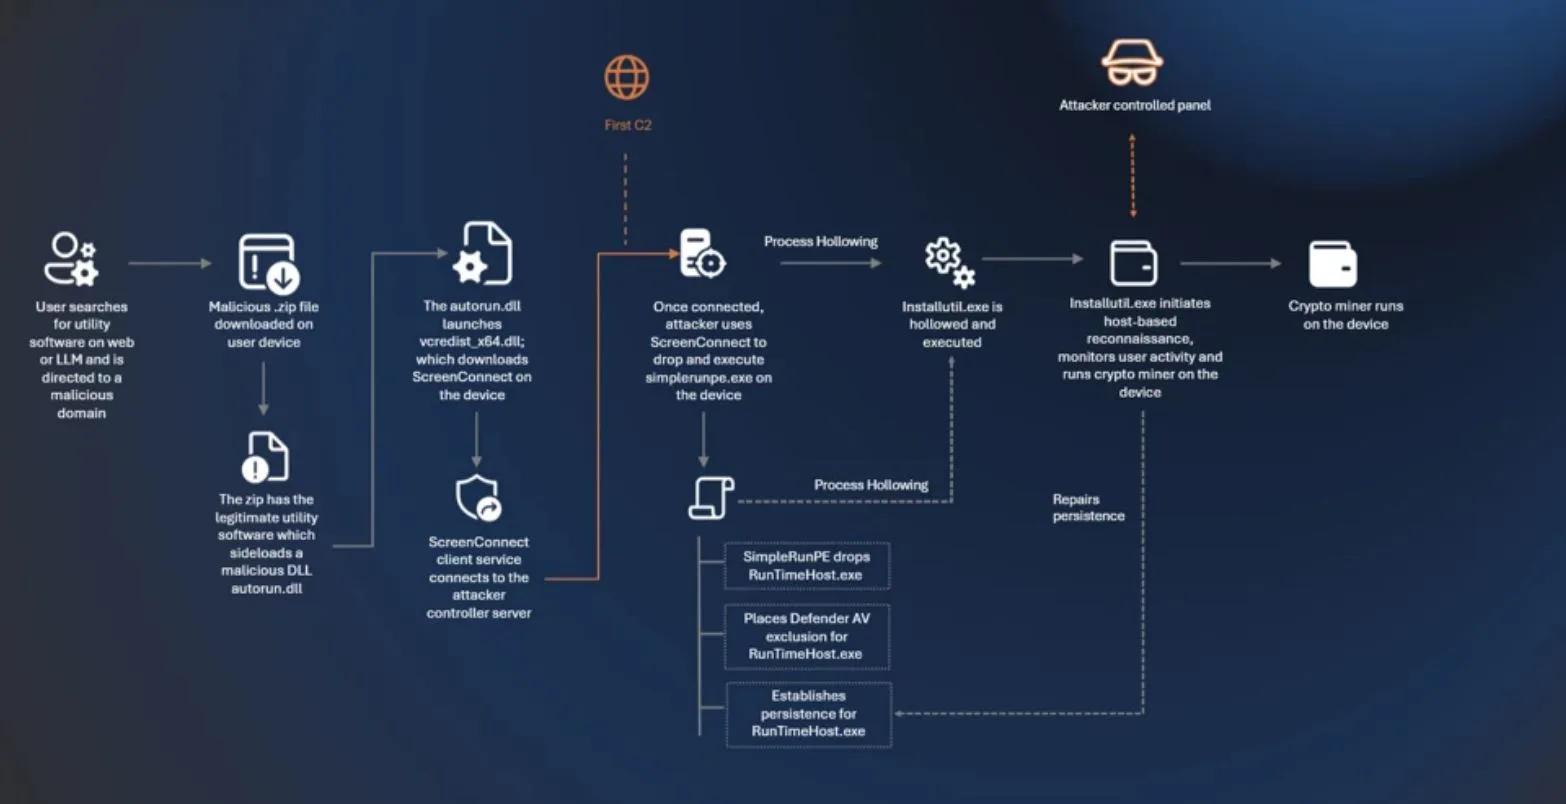
จากช่องโหว่สู่เครื่องขุดคริปโต
มัลแวร์ถูกติดตั้งผ่านการโจมตีช่องโหว่ของบริการที่เปิดเผยต่อสาธารณะ โดยเส้นทางของ LiteLLM คาดว่าเริ่มจาก crafted POST ไปยัง connection endpoint
ช่องโหว่ CVE-2026-42271 ทำให้ endpoint สองรายการสามารถรันคำสั่งที่ผู้โจมตีส่งเข้ามาบนโฮสต์ได้ โดยไม่มีการตรวจสอบ role จึงเปิดทางให้ติดตั้ง payload ลงเซิร์ฟเวอร์
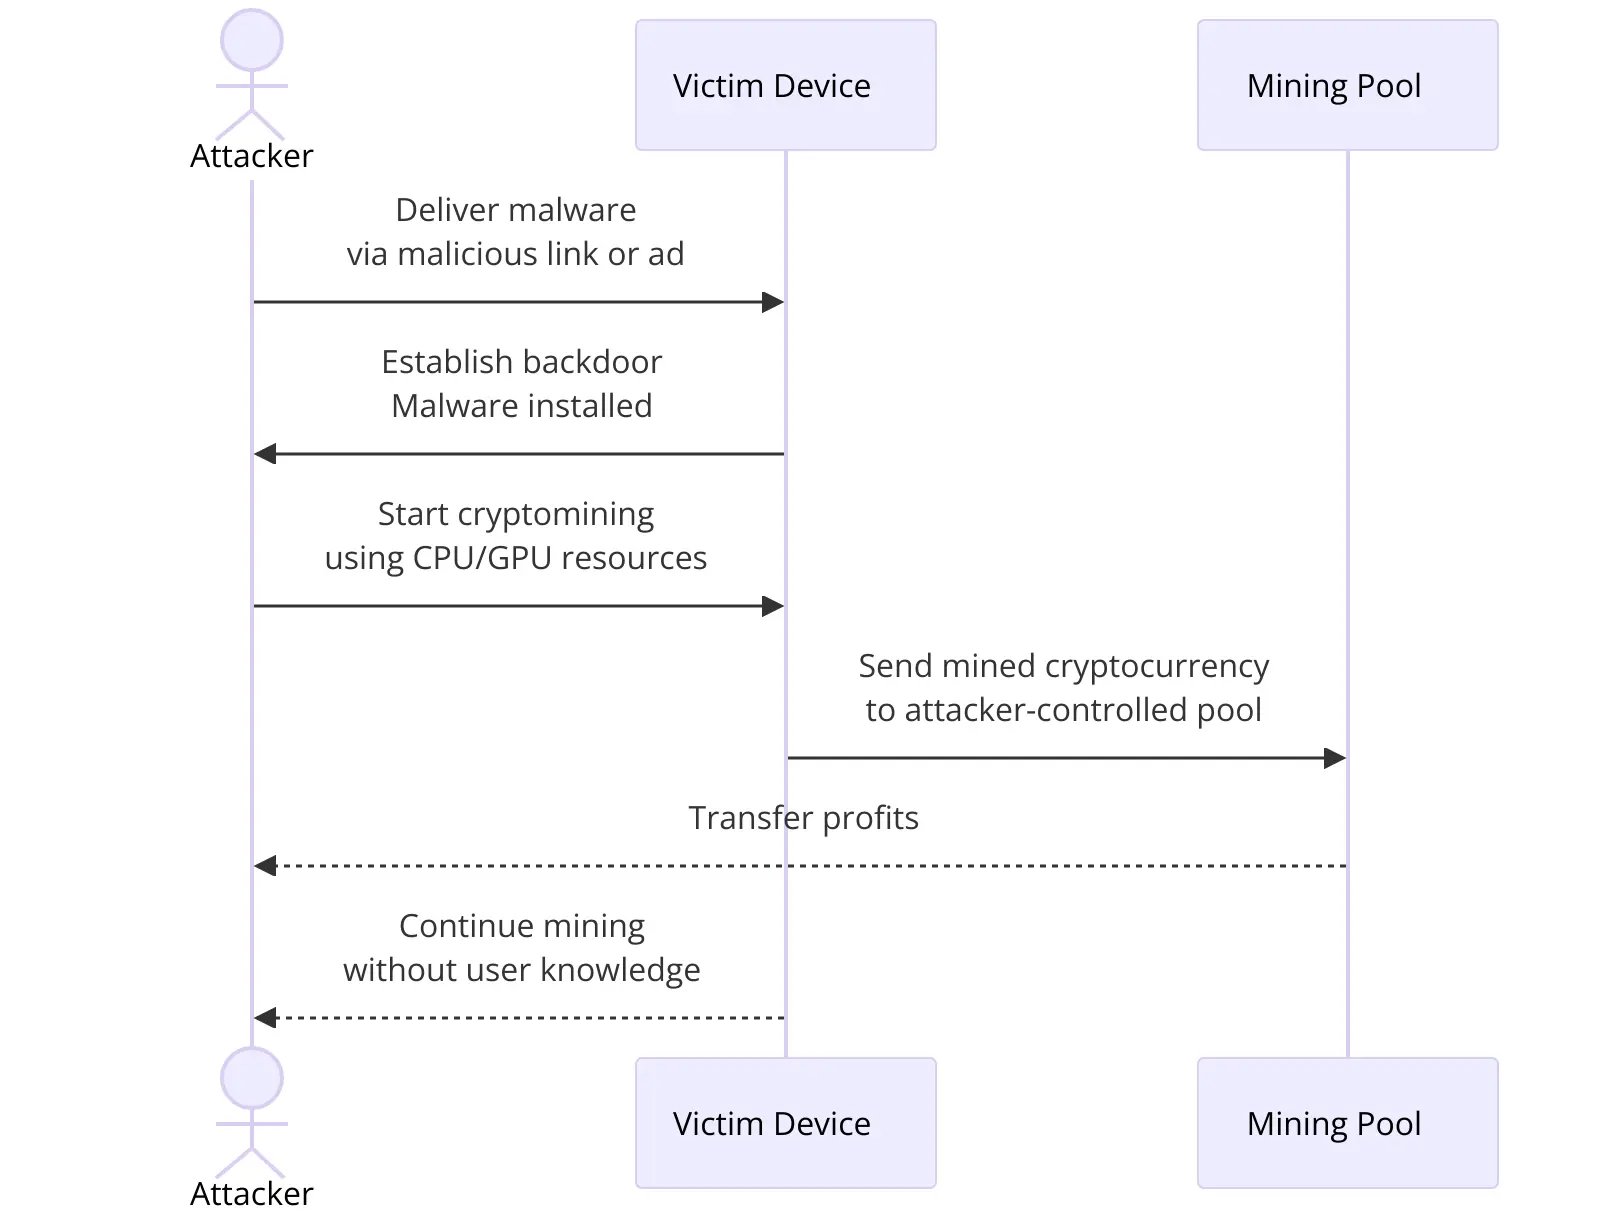
payload ประกอบด้วย XMRig และ Iron miners จากนั้นเซิร์ฟเวอร์ที่ติดเชื้อจะถูกใช้เป็นเครื่องขุดคริปโต พร้อมทำหน้าที่สแกนหาเป้าหมายและเป็นเซิร์ฟเวอร์สำหรับโจมตีต่อด้วย
ทำไมการใช้บทกวีจึงช่วยพราง C2 ได้
บทกวี “On the Nature of Connection” ถูก commit ครั้งแรกบน GitHub ในเดือนเมษายน โดยแต่ละเวอร์ชันใช้ชี้ไปยัง C2 server ใหม่ การใช้บทกวีช่วยซ่อนข้อมูลสำคัญไว้ในเนื้อหาที่ดูไม่เกี่ยวกับ malware ทำให้การสังเกตความผิดปกติทำได้ยากขึ้น
มัลแวร์จะดึงคำเฉพาะจากบทกวี แล้วแปลงคำเหล่านั้นเป็น IPv4 address เพื่อค้นหา C2 server โดยในเวลาที่ Lumen รายงาน ผู้สร้างยังไม่เปลี่ยนรูปแบบการถอดรหัสนี้
กลไกนี้เป็นการพรางข้อมูลสำหรับชี้ตำแหน่ง C2 ไม่ใช่ AI jailbreak, prompt injection หรือ adversarial poetry ที่ใช้คำขออันตรายกับ AI
ร่องรอยจากเหยื่อชุดแรกบอกอะไร
Lumen ระบุว่ามีเซิร์ฟเวอร์ถูกโจมตีมากกว่า 3,400 แห่ง โดยผู้เสียหาย 900 รายแรกมีจุดร่วมคือเคยติดต่อ endpoint ของบริการขุดคริปโต Kryptex
ข้อมูลนี้ชี้ว่าแรงจูงใจอาจเกี่ยวกับการเงิน เพราะเซิร์ฟเวอร์ที่ติดมัลแวร์ถูกใช้ทั้งขุดคริปโต สแกนหาเป้าหมาย และช่วยกระจายการโจมตีต่อ โดยเริ่มสแกนในวงกว้างตั้งแต่เดือนพฤษภาคม
โครงสร้างพื้นฐาน AI กลายเป็นเป้าหมายที่คุ้มค่า
Lumen มองว่าโครงสร้างพื้นฐาน AI น่าสนใจสำหรับผู้โจมตี เพราะบริการที่เปิดให้เข้าถึงจากภายนอกอาจมีทั้งข้อมูลสำคัญและทางเข้าถึงฮาร์ดแวร์ โดยเฉพาะ GPU ซึ่งมีมูลค่าสำหรับงานประมวลผลและการขุดคริปโต
ความเสี่ยงจึงไม่ได้จำกัดแค่เครื่องเดียว แต่ลามไปถึง attack surface ขององค์กรที่กำลังขยายตัวตามการเติบโตของโครงสร้างพื้นฐาน AI เมื่อมีการเผยแพร่รายงาน ยังพบ C2 ที่ทำงานอยู่ 3 จาก 12 เซิร์ฟเวอร์ และแคมเปญยังคงติดเหยื่อรายใหม่ต่อเนื่อง.
สิ่งที่ผู้ดูแลระบบควรตรวจสอบทันที
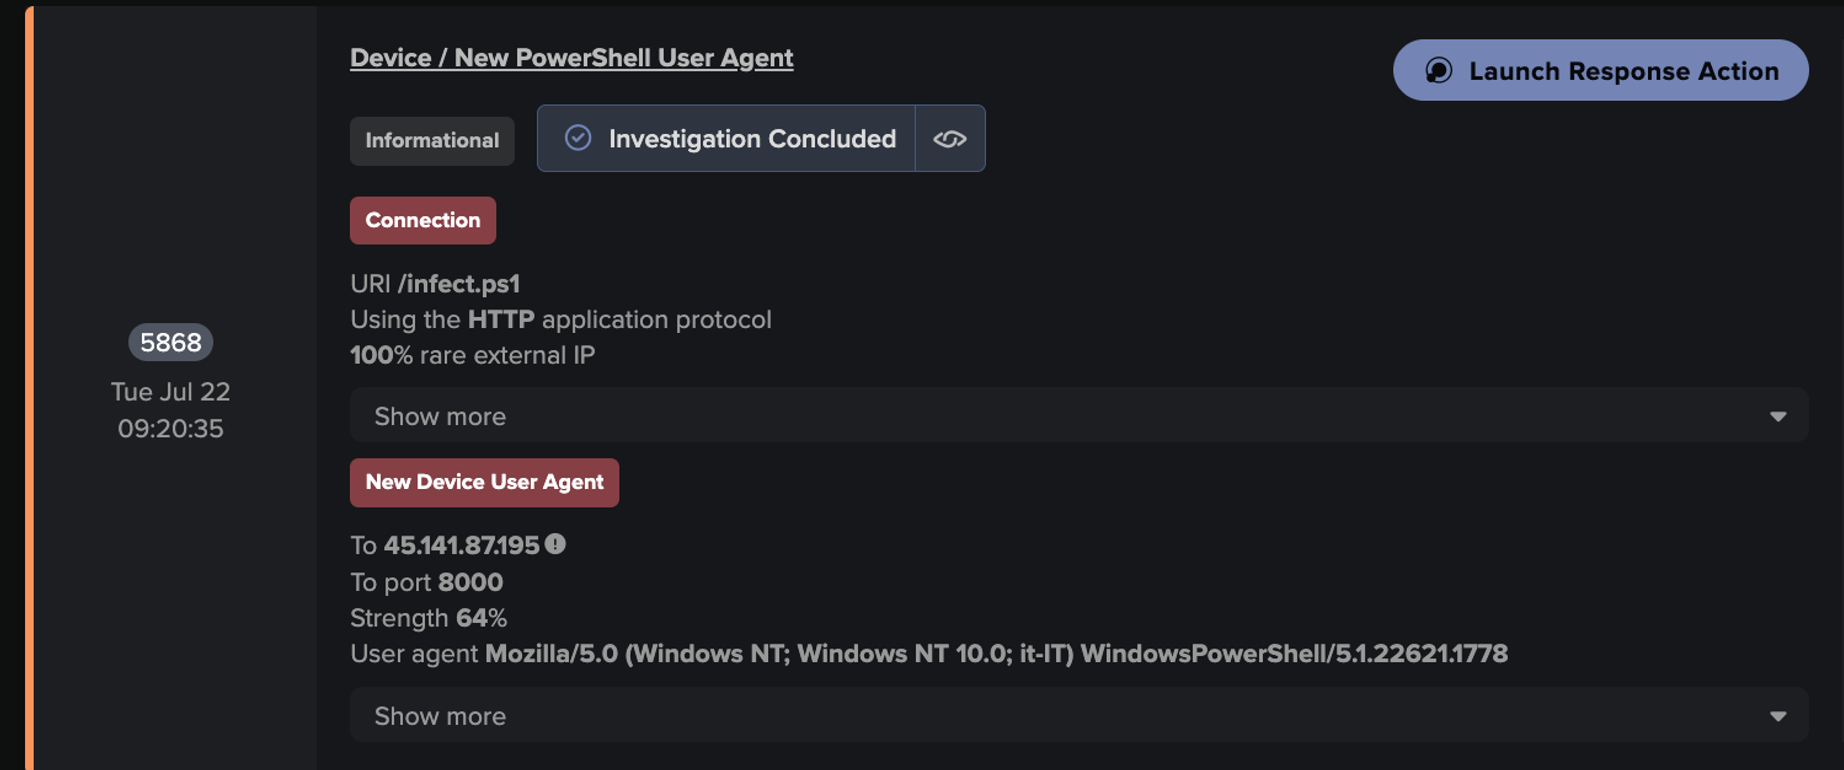
เริ่มจากตรวจสอบ connection logs เทียบกับตัวชี้วัดการบุกรุกบน GitHub ของ Lumen พร้อมทบทวนบริการโอเพนซอร์สที่เปิดเผยต่ออินเทอร์เน็ต และปิดพอร์ตที่ไม่จำเป็น
แพตช์อุปกรณ์เครือข่ายให้ครบ และทำตามคำแนะนำของแต่ละผลิตภัณฑ์ โดย LiteLLM ควรเป็นเวอร์ชัน 1.83.7 ขึ้นไป ส่วน Ivanti Sentry ใช้ R10.5.2, R10.6.2 หรือ R10.7.1
Lumen ระบุว่าได้บล็อกทราฟฟิกทั้งหมดไปยังและออกจากเซิร์ฟเวอร์ C2 ของ PoeLLM แล้ว แต่ผู้ดูแลระบบยังควรตรวจสอบระบบของตัวเองโดยเร็ว.
ความแปลกใหม่ของ PoeLLM อยู่ที่การใช้บทกวีพรางที่อยู่ C2 ไม่ใช่การโจมตีโมเดล AI ด้วย prompt injection หรือ adversarial poetry มัลแวร์ดึงคำที่กำหนดจากบทกวี แล้วถอดเป็นที่อยู่ IPv4 เพื่อชี้ไปยังเซิร์ฟเวอร์ใหม่
บทเรียนสำคัญคือ บริการ AI และเครื่องมือโอเพนซอร์สที่เปิดสู่สาธารณะต้องควบคุมการเข้าถึงให้รัดกุม พร้อมแพตช์ตามคำแนะนำ และตรวจสอบบันทึกการเชื่อมต่ออย่างต่อเนื่อง เพราะจุดเล็กๆ ในระบบอาจกลายเป็นทางเข้าให้มัลแวร์ได้